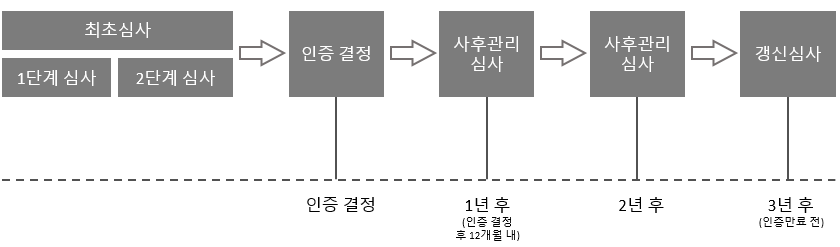
심사 프로세스
1최초 인증심사
1단계 심사
목적클라이언트의 경영시스템 문서 검토, 사업장 상태 평가, 2단계 심사 준비 상태 확인
주요 활동
- 문서화된 정보 검토
- 클라이언트와의 논의를 통한 2단계 심사 준비 상태 평가
- 인증 범위 및 관련 정보 확인
2단계 심사
목적클라이언트의 경영시스템 실행 및 효과성 평가
주요 활동
- 경영시스템 표준 요구사항에 대한 적합성 평가
- 주요 성과 목표 및 프로세스의 모니터링·측정·보고·검토 확인
- 법적·규제적 요구사항 충족 여부 확인
- 내부 심사 및 경영검토 프로세스 확인
2인증 결정
심사팀의 보고서 및 권고사항을 바탕으로 인증 여부를 결정합니다.
3사후관리심사
주기최소 연 1회 (첫 심사는 최초 인증결정일로부터 12개월 이내 실시)
목적인증된 경영시스템의 지속적인 적합성 및 효과성 확인
주요 활동
- 내부심사 및 경영검토 확인
- 이전 심사 부적합에 대한 시정조치 검토
- 불만 처리 확인
- 경영시스템의 지속적 개선 활동 검토
- 변경사항 검토
- 인증마크 사용 확인
4갱신심사
시기인증 만료 전
목적경영시스템 전반의 지속적인 적합성 및 효과성 확인, 인증 갱신 결정
주요 활동
- 전체 경영시스템의 효과성 평가
- 이전 인증주기 동안의 경영시스템 성과 검토
- 인증범위의 지속적 적절성 확인